Pour les dirigeants de PME
Conformité NIS2 :
passez de l’incertitude à un plan clair, que vous pilotez.
LINARIS vous aide à y voir clair sur vos obligations NIS2, puis vous accompagne jusqu’à la mise en œuvre et dans la durée. NIS2 devient le socle de votre cybersécurité, pas une liste de cases à cocher.
Méthode alignée sur le ReCyF (ANSSI)
Conseil indépendant
Spécialisé cybersécurité
Industrie • E‑commerce • Finance
Votre entreprise est-elle concernée par NIS2 ?
Faites le test
Ma situation NIS2 en 1 min
3 questions · Sans inscription · Résultat immédiat
Que vous apporte l’Accompagnement Conformité NIS2 ?
Avec LINARIS, la conformité NIS2 est un moyen, une cybersécurité renforcée est le résultat.
NIS2 · Gouvernance
Une gouvernance cyber claire
Un responsable est identifié, les décisions sont suivies et la direction est formée pour piloter la cybersécurité de manière informée.
NIS2 · Exigences techniques et opérationnelles minimum
Des mesures cyber en place
Accès sécurisés, sauvegardes, gestion des fournisseurs ou plan de continuité : vos mesures de cybersécurité répondent aux exigences et sont adaptées pour réduire vos risques.
NIS2 · Gestion des incidents et des crises
Des équipes prêtes à réagir
Une procédure d’alerte, un dispositif de gestion de crise et des rôles définis permettent à vos équipes de réagir en cas de cyberattaque et d’assurer la continuité des activités.
NIS2 · Suivi et preuves de conformité
Des actions suivies et vérifiables
Vos politiques et procédures sont utiles, documentées et tenues à jour. Vos mesures cyber réellement en place sont vérifiées et suivies avec des preuves conservées.
La conformité NIS2 est un chantier sur tous les fronts. Avec un spécialiste cyber à vos côtés, vous fait gagner du temps, prenez du recul et avancez avec méthode.
Pourquoi confier votre démarche NIS2 à LINARIS ?
Des spécialistes cyber qui ont dirigé des entreprises, une méthode alignée sur l’ANSSI et adaptée aux PME, et un conseil indépendant.
Cyber, risques, gouvernance : trois compétences réunies
Anciens dirigeants, nos spécialistes savent évaluer une solution technique avec vos équipes informatiques, en apprécier l’enjeu pour votre activité et présenter leurs recommandations en langage clair à la direction.
Une méthode alignée sur la directive NIS2 et le ReCyF de l’ANSSI.
Nous connaissons les enjeux de vos secteurs pour mieux identifier vos activités essentielles et vos dépendances numériques. Nous nous appuyons sur les référentiels de l’ANSSI en les adaptant à votre réalité avec une approche proportionnée.
Un conseil indépendant, pas un catalogue
Nos recommandations répondent aux besoins de votre démarche NIS2, jamais à la vente d’un logiciel ou d’un matériel. Si notre intervention nécessite un outil spécifique, nous vous en informons dès le début.
Un regard indépendant, la rigueur des méthodes de l’ANSSI, l’expérience de dirigeants.
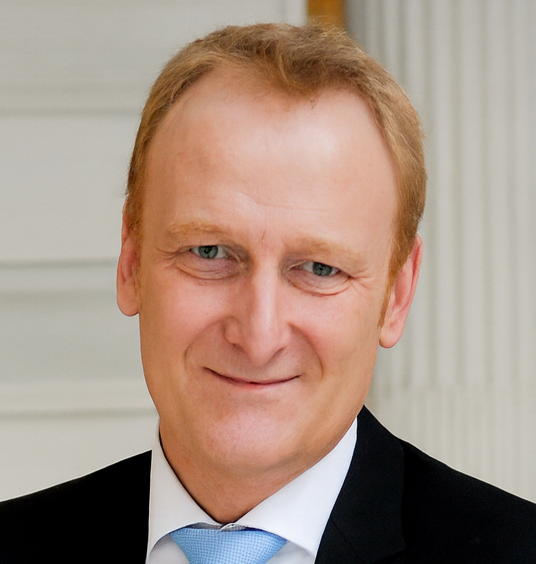
Stéphane Hivert
Spécialiste Cyber opérationnelle
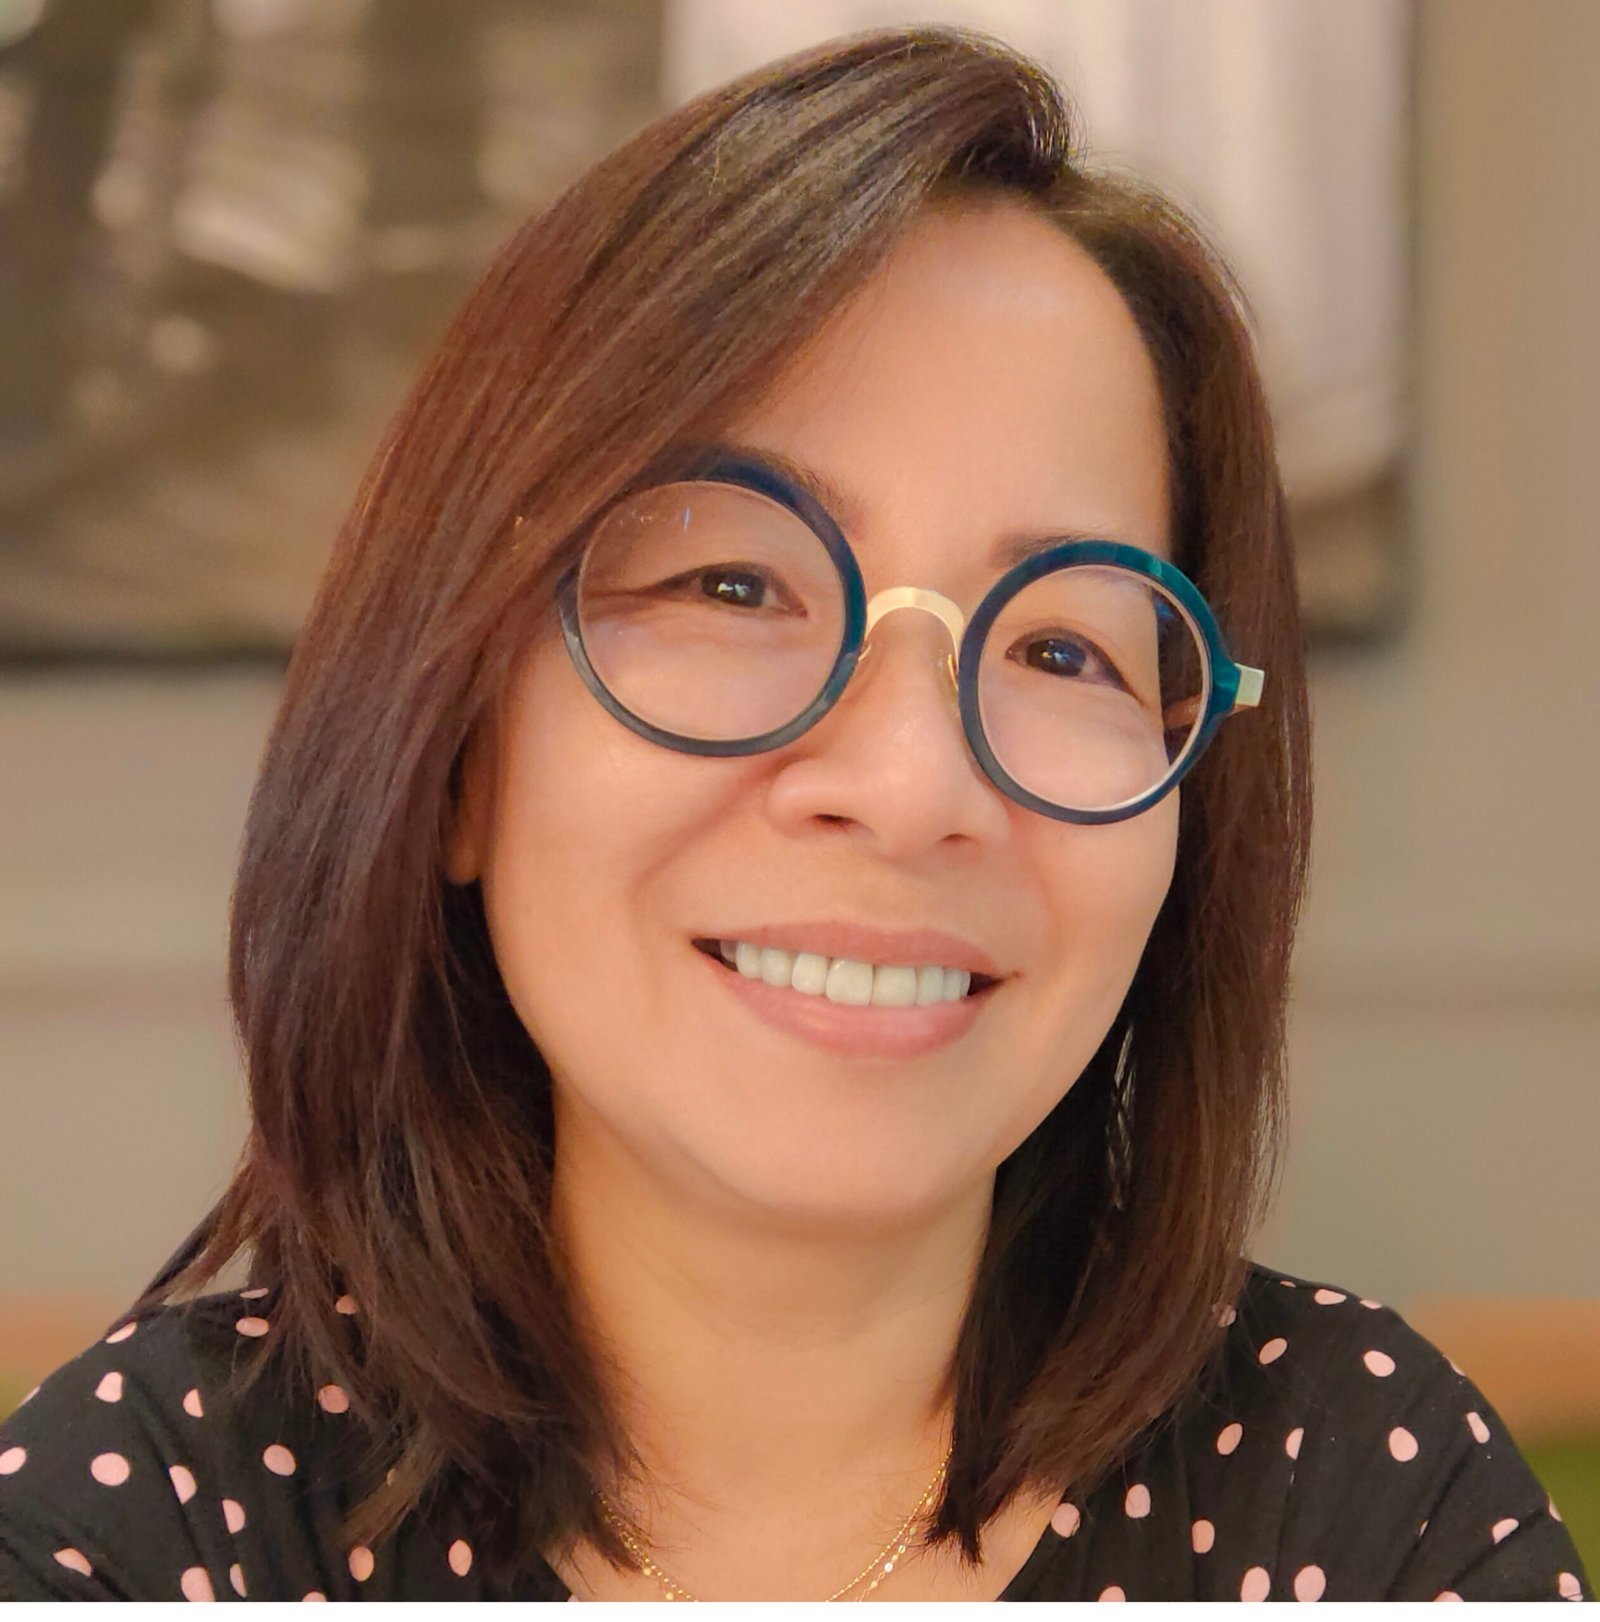
Lai Ly
Spécialiste Gouvernance cyber
Leur regard sur NIS2, en libre accès
NIS2 et PME : guide pratique des dirigeants → (nouvel onglet)
Aussi : La responsabilité des dirigeants (nouvel onglet) · L’effet domino par vos fournisseurs (nouvel onglet) · Toutes nos analyses → (nouvel onglet)
Comment se déroule l’Accompagnement Conformité NIS2 ?
Cinq étapes, du cadrage au suivi. Vous pilotez, nous vous assistons.
01
Cadrage
Nous fixons le cadre ensemble
Avec la direction, nous définissons le périmètre, les objectifs, les personnes à mobiliser, les responsabilités et le calendrier. Chacun connaît son rôle et les échéances.
02
Audit de maturité cyber
Nous évaluons votre point de départ
Nous évaluons votre maturité au regard du ReCyF et identifions avec vous vos principaux risques cyber. Vous recevez une analyse des écarts, une analyse détaillée de vos principaux risques, de leur gravité et de leur vraisemblance, et un plan d’action priorisé.
03
Feuille de route
Vous avez un plan daté et budgété
Définie avec vos équipes, la feuille de route donne le séquencement des actions : qui fait quoi, quand et avec quel budget. Nous vous aidons à arbitrer les priorités selon vos risques, vos obligations et vos moyens, en tenant compte des contraintes de mise en œuvre.
04
Assistance à la mise en œuvre
Vous décidez, nous vous assistons
Nous coordonnons les actions avec vos équipes, vous aidons à lever les blocages et adaptons les politiques et procédures à vos pratiques. Nous vérifions avec vous la pertinence des preuves des mesures mises en place. Vos équipes et vos prestataires réalisent les travaux sur vos systèmes.
05
Suivi dans la durée
Vous vous assurez d’une cybersécurité qui reste pertinente
Votre entreprise évolue, ses risques cyber aussi. Nous vérifions que les mesures restent efficaces sur la durée et tenons vos analyses à jour.
Vous ne partez pas de zéro : nous construisons sur ce que vous faites déjà.
L’Accompagnement
Conformité NIS2 : des exemples concrets
Trois exemples illustratifs, de l’analyse des risques au suivi. Retournez une carte pour voir ce que nous apportons.
Analyse des risques
Un accès fournisseur expose votre production
La situation
Le fabricant de votre convoyeur automatisé garde un accès à distance permanent de maintenance ou de surveillance.
Ce que notre accompagnement apporte ↻
Notre analyse
Avec vous, nous chiffrons ce que coûterait une ligne à l’arrêt. Puis nous estimons si un cybercriminel pourrait passer par cette porte. Elle est toujours ouverte. Ce scénario est plausible et grave. Ce risque doit donc être traité en priorité.
Action prioritaire recommandée
Ouvrir l’accès seulement pendant les interventions, aux seuls techniciens responsables, et garder la trace des connexions.
← Retour
Mise en œuvre
En cas de crise, le responsable est absent
L’action à mettre en place
Une procédure de gestion d’incident, que vos équipes savent appliquer en toutes circonstances.
Ce que notre accompagnement apporte ↻
Notre accompagnement
Nous adaptons la procédure à vos pratiques et contraintes, puis la testons avec vos équipes lors d’un exercice de crise.
Notre apport
L’exercice vérifie que chacun sait qui dit quoi, qui fait quoi et qui peut le remplacer en son absence. En cas de besoin, on adapte la procédure.
← Retour
Suivi
Un nouveau contrat change vos priorités cyber
La situation
A l’occasion d’un point de suivi cyber avec LINARIS, vous êtes fier de parler de votre nouveau gros client qui exige une livraison sous 24 heures, alors que la pratique de l’entreprise était la semaine.
Ce que notre accompagnement apporte ↻
Notre analyse
Une attaque paralysante coûterait désormais beaucoup plus cher. Les priorités cyber sont à revoir.
Notre apport
Conseiller d’avancer les mesures cyber qui permettent de redémarrer plus vite. Aider la direction à revoir la feuille de route et le budget.
← Retour
Vos questions sur l’Accompagnement Conformité NIS2
Dois-je attendre que la loi française soit adoptée ?
Non. La directive fixe les obligations, et l’ANSSI a publié le ReCyF, référentiel cyber France, pour aider les entités à s’y préparer. De plus, une démarche NIS2 prend plusieurs mois. Démarrer maintenant permet donc d’étaler l’effort et les dépenses. Notre démarche s’adaptera au texte définitif.
Est-ce que j’obtiens un certificat NIS2 à la fin ?
Non, il n’existe pas, à ce jour, de certification NIS2 en France. Avec une démarche NIS2 accompagnée par LINARIS, vous mettez en place des mesures alignées sur le ReCyF de l’ANSSI et réunissez les preuves de leur application, pour renforcer la protection et la résilience de votre entreprise.
Mon prestataire informatique me propose aussi un accompagnement NIS2. Quelle différence ?
« Accompagnement NIS2 » peut recouvrir des prestations très différentes : comparez le périmètre, les méthodes et les livrables. Le nôtre couvre la technique, l’organisation, la gouvernance et analyse les risques cyber avec les méthodes de l’ANSSI, de l’audit au suivi. Notre regard extérieur complète celui de votre prestataire informatique, qui garde la main sur les travaux de son périmètre.
Puis-je avancer seul, avec un outil ?
Oui, si vous disposez en interne des compétences et du temps pour choisir le meilleur outil puis piloter la démarche. Un outil guide la démarche, aide à formaliser les pratiques et facilite le suivi. Les budgets à allouer, les changements à engager, les équipes à mobiliser et les risques à accepter restent de votre ressort. Nous vous aidons à décider et à agir : des mesures adaptées à vos obligations NIS2, des priorités fondées sur vos risques et vos moyens, des équipes accompagnées dans la mise en œuvre et des résultats vérifiés et documentés.
Combien coûte l’Accompagnement Conformité NIS2 ?
Le prix dépend de plusieurs facteurs liés à votre entreprise : le périmètre, sa complexité, le nombre de systèmes et de connexions à examiner, la criticité de votre activité. Pour comparer les offres, regardez aussi ce qu’elles couvrent réellement : audit initial, analyse des risques, accompagnement à la mise en œuvre des mesures, préparation à la gestion des incidents, suivi et preuves de conformité et référentiels et méthodologies utilisés. Avant tout engagement, nous vous remettons un devis à prix forfaitaire pour notre accompagnement, précisant son périmètre, sa durée, sa méthode et ses livrables.
Commencez par un Point cyber de 45 minutes.
Gratuit, à distance et sans engagement, avec un spécialiste senior. En 45 minutes, nous faisons le point sur votre situation face à NIS2 et vous repartez avec les prochaines étapes adaptées à votre entreprise.
Pour un Point cyber gratuit
Réservez dans notre agenda
Le calendrier ne s’affiche pas ? Appelez le +33 9 85 00 19 31.
Vous préférez nous écrire ou nous appeler ?
Écrivez-nous
+33 9 85 00 19 31 · nous répondons sous 24 h ouvrées
Basés à Versailles, nous intervenons sur site en Île-de-France (Paris 75, Seine-et-Marne 77, Yvelines 78, Essonne 91, Hauts-de-Seine 92, Seine-Saint-Denis 93, Val-de-Marne 94, Val-d’Oise 95), dans l’Eure 27, l’Eure-et-Loir 28 et l’Orne 61, et au cas par cas partout en France.