Cybersécurité pour les PME non soumises à NIS2
Cybersécurité alignée NIS2 :
risques maîtrisés, clients rassurés.
Vos clients ou votre assureur vous demandent des garanties cyber ?
LINARIS vous aide à y répondre, avec confiance.
La rigueur de NIS2, sans ses obligations.
Méthode alignée sur le ReCyF (ANSSI)
Conseil indépendant
Spécialisé cybersécurité
Industrie • E-commerce • Finance
Pour qui est l’accompagnement Cyber aligné NIS2 ?
Pour les PME non soumises à NIS2 qui doivent rassurer leurs clients ou protéger leur activité.
Vos clients NIS2 ou votre assureur vous demandent des garanties cyber
Questionnaires, clauses contractuelles, conditions d’assurance, vous savez que vos réponses vous engagent, mais comment savoir si vos pratiques sont suffisantes ?
Notre accompagnement vérifie vos mesures cyber, identifie les écarts à corriger et vous aide à justifier vos réponses avec des preuves.
Répondez avec confiance, preuves à l’appui.
Vous n’êtes pas concerné par NIS2, mais vous voulez prendre les devants
Vous visez de nouveaux marchés, ou vous voulez éviter qu’une cyberattaque n’arrête vos livraisons ou votre production.
Notre accompagnement identifie vos principaux risques et met en place les mesures qui comptent, sans suréquipement.
Anticipez les exigences de demain, protégez votre activité dès aujourd’hui.
Votre entreprise est concernée par NIS2 ? Découvrez l’Accompagnement Conformité NIS2 →
Pourquoi s’appuyer sur NIS2 si vous n’y êtes pas soumis ?
Parce que NIS2 dépasse déjà les entreprises directement concernées. Et que ses principes sont utiles à toutes les entreprises.
L’effet domino de NIS2
Les entreprises soumises à NIS2 doivent maîtriser les risques liés à leurs fournisseurs. Elles peuvent donc répercuter leurs exigences sur leurs fournisseurs et sous-traitants, qui les transmettent aux leurs. Si vous êtes dans la chaîne, NIS2 peut vous concerner, indirectement.
Comprendre l’effet domino →
Entreprise soumise à NIS2
→
Ses fournisseurs
→
Leurs fournisseurs
L’approche par les risques
NIS2 demande aux entreprises concernées de définir leurs mesures de cybersécurité à partir de leurs risques cyber. Pour nous, cette logique vaut pour toute entreprise, avec ou sans obligation réglementaire.
Un travail sur lequel capitaliser
Notre démarche est structurée, avec le ReCyF de l’ANSSI comme référence et une analyse des risques adaptée aux PME. Si un client vous demande davantage de garanties, ou si vous devenez soumis à NIS2, vous capitalisez sur le travail déjà réalisé.
Que vous apporte l’accompagnement Cyber aligné NIS2 ?
La sérénité d’une cybersécurité selon des méthodes reconnues et à jour.
Des investissements cyber justifiés
Vous savez quels risques menacent votre activité, quelles mesures privilégier et pourquoi. Vous examinez les propositions de vos équipes informatiques avec un regard éclairé.
Des mesures réellement appliquées
Nous accompagnons vos équipes et vos prestataires dans la mise en œuvre, vérifions les mesures et vous aidons à les maintenir dans la durée.
Des garanties cyber démontrables
Vous pouvez justifier vos pratiques de cybersécurité auprès de vos clients, partenaires et assureur.
Une cybersécurité qui se justifie, s’applique et se prouve.
L’accompagnement Cyber aligné NIS2 : exemple
Un exemple illustratif concret où un regard indépendant aide à prendre les bonnes décisions.
Réponse à vos clients
Que répondre à un client qui exige des garanties cyber ?
La situation
Un client soumis à NIS2 vous demande de garantir la cybersécurité de vos systèmes et de vos fournisseurs informatiques. Votre équipe informatique vous assure que tout est sécurisé.
Ce que l’accompagnement apporte ↻
Réponse à vos clients
Notre analyse
Pour un client soumis à NIS2, l’affirmation de votre informatique ne suffit pas. Il veut des éléments vérifiables. Nous examinons vos dépendances critiques et les engagements de vos fournisseurs. Nous distinguons ce qui est vérifiable de ce qui reste à démontrer.
Notre apport
Vous savez quelles garanties apporter, quelles mesures renforcer et quelles preuves fournir. Vous ne prenez pas d’engagements que vous ne pourriez pas tenir.
← Retour
Risque fournisseur
Un simple e-mail peut-il détourner vos paiements fournisseurs ?
La situation
Votre comptabilité règle chaque mois des dizaines de factures fournisseurs. Les changements de coordonnées bancaires arrivent par e-mail, depuis des adresses connues. Rien ne semble suspect.
Ce que l’accompagnement apporte ↻
Risque fournisseur
Notre analyse
Une messagerie piratée chez un fournisseur suffit à détourner un paiement. C’est la logique de NIS2 : vos fournisseurs font partie de vos risques. Nous évaluons ce risque à partir de votre processus de paiement et de la protection de votre messagerie.
Notre apport
Vous imposez de confirmer tout changement de RIB par un appel à un numéro déjà connu, pour mieux vous protéger contre l’usurpation. Une règle simple à intégrer, sans investissement.
← Retour
Au-delà du RGPD
Le RGPD suffit‑il à protéger votre entreprise ?
La situation
Vous avez mis en place des mesures pour respecter le RGPD et protéger les données personnelles. Mais couvrent-elles l’ensemble de vos risques cyber ?
Ce que l’accompagnement apporte ↻
Au-delà du RGPD
Notre analyse
Les données personnelles ne sont qu’une partie de ce qu’il faut protéger. Le RGPD ne couvre ni votre savoir-faire, ni vos données métiers, ni la continuité de votre activité face aux cyberattaques (rançongiciel, fraude, attaque via un fournisseur).
Notre apport
Nous capitalisons sur les mesures que vous avez déjà en place pour le RGPD, et nous identifions celles à renforcer ou à compléter pour protéger votre entreprise dans son ensemble, sans repartir de zéro.
← Retour
Pourquoi confier votre cybersécurité à LINARIS ?
Des spécialistes cyber qui ont dirigé des entreprises, une méthode alignée sur l’ANSSI et adaptée aux PME, et un conseil indépendant.
Cyber, risques, gouvernance : trois compétences réunies
Anciens dirigeants, nos spécialistes savent évaluer une solution technique avec vos équipes informatiques, en apprécier l’enjeu pour votre activité et présenter leurs recommandations en langage clair à la direction.
Une méthode alignée sur la directive NIS2 et le ReCyF de l’ANSSI
Nous connaissons les enjeux de vos secteurs pour mieux identifier vos activités essentielles et vos dépendances numériques. Nous nous appuyons sur les référentiels de l’ANSSI en les adaptant à votre réalité, avec une approche proportionnée.
Un conseil indépendant, pas un catalogue
Nos recommandations répondent à vos risques, jamais à la vente d’un logiciel ou d’un matériel. Nous vous aidons à examiner les propositions de vos prestataires avec un regard neutre.
Un regard indépendant, la rigueur des méthodes de l’ANSSI, l’expérience de dirigeants.
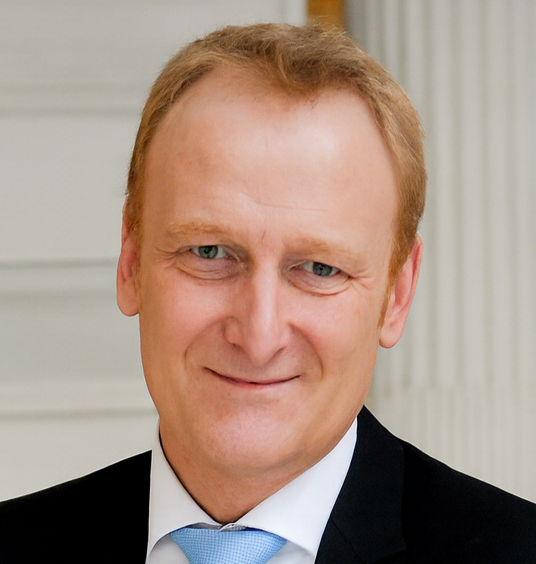
Stéphane Hivert
Spécialiste Cyber opérationnelle
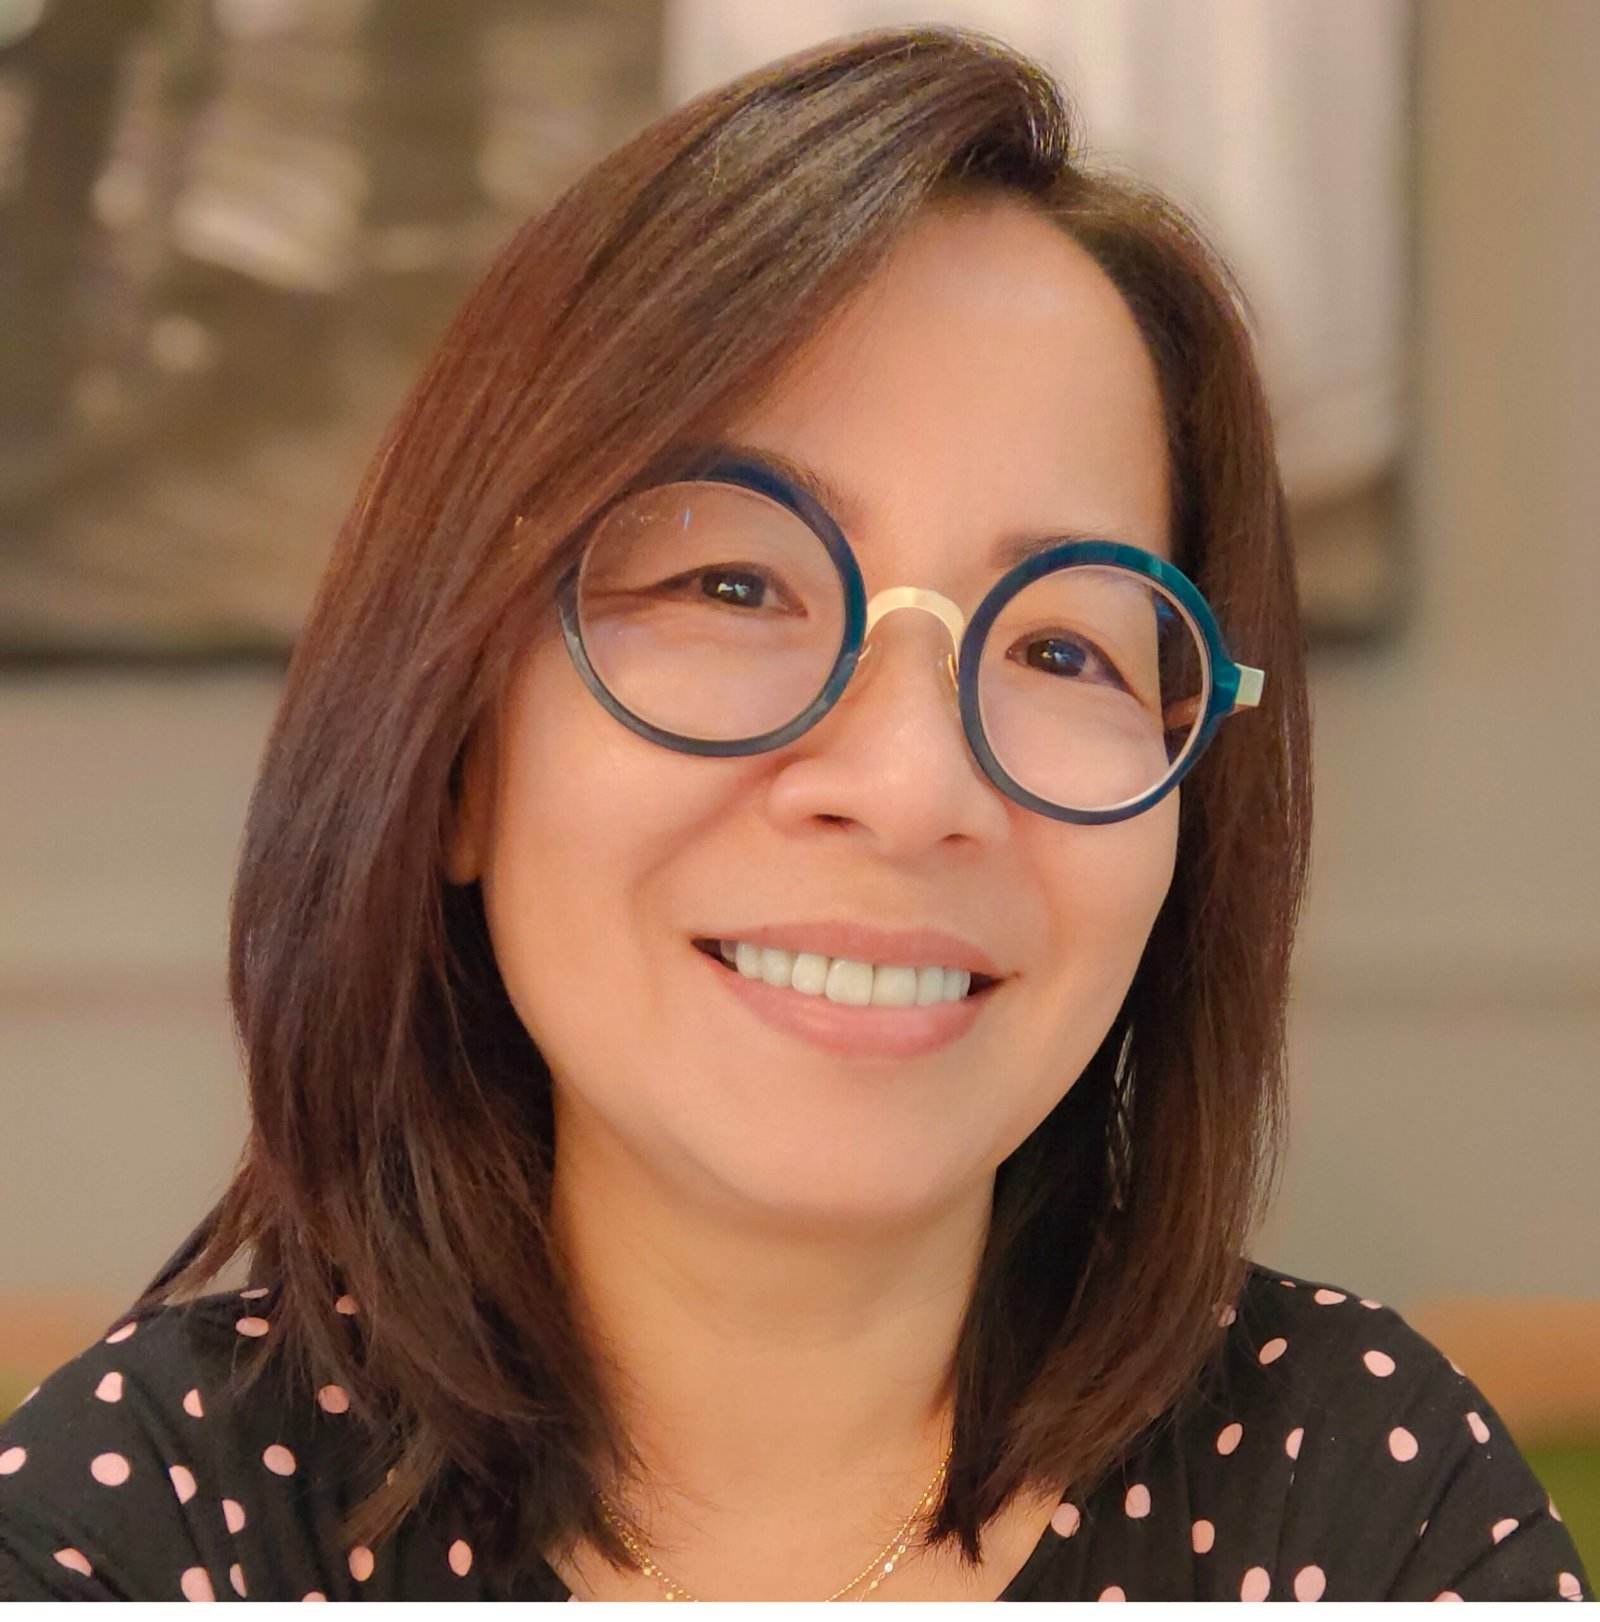
Lai Ly
Spécialiste Gouvernance cyber
Leur regard sur NIS2, en libre accès
NIS2 et PME : guide pratique des dirigeants →
Aussi : L’effet domino par vos fournisseurs · 3 angles morts des PME industrielles · Toutes nos analyses →
Comment se déroule l’accompagnement Cyber aligné NIS2 ?
Cinq étapes, du cadrage au suivi, sans réinventer la roue. On part de ce que vous avez déjà.
Un accompagnement en trois phases
Phase 1
Audit de maturité cyber
01 Cadrage · 02 Audit
Phase 2
Assistance à la mise en œuvre
03 Feuille de route · 04 Mise en œuvre
Phase 3
Suivi dans la durée
05 Suivi
Vous pouvez commencer par l’audit, sans vous engager sur la suite. Chaque phase fait l’objet d’un devis forfaitaire avant engagement.
01
Cadrage
Nous partons de votre activité
Avec la direction, nous faisons le point sur votre activité, vos enjeux, votre organisation et les attentes de vos clients. Nous fixons ensemble le périmètre, les personnes à mobiliser et le calendrier. Si un client attend vos réponses, nous commençons par là.
02
Audit de maturité cyber
Nous évaluons votre point de départ
Nous évaluons vos pratiques au regard du ReCyF de l’ANSSI et analysons vos principaux risques cyber, de manière adaptée aux PME. Vous recevez une analyse de votre maturité et un plan d’action priorisé. En option, nous vous aidons à préparer des réponses étayées à vos questionnaires clients/assureur.
03
Feuille de route
Vous choisissez les actions à engager
Nous traduisons les priorités en actions concrètes : qui fait quoi, avec quels moyens, dans quel délai. La direction arbitre selon ses risques et son budget.
04
Mise en œuvre
Vos équipes réalisent, nous les accompagnons
Nous coordonnons les travaux avec vos équipes et vos prestataires. Nous aidons à organiser les responsabilités, à mettre en place les mesures et à formaliser les procédures utiles. Puis nous vérifions leur application.
05
Suivi
Votre cybersécurité suit votre activité
Nouveau client, nouvel outil, nouveau site : vos risques cyber évoluent. Nous faisons régulièrement le point sur les actions engagées et vous aidons à les ajuster.
Un audit d’abord. La suite, seulement si elle vous sert.
Vos questions sur l’accompagnement Cyber aligné NIS2
Quelle différence avec l’Accompagnement Conformité NIS2 ?
La démarche est la même, mais l’objectif et l’intensité diffèrent. L’Accompagnement Conformité NIS2 vise les entreprises soumises à la directive et couvre leurs obligations applicables. Ici, nous retenons les mesures adaptées à vos risques et aux attentes de vos clients ou de votre assureur. Si vous devenez assujetti à NIS2, vous pourrez capitaliser sur cette démarche déjà alignée sur le ReCyF.
Faut-il réaliser une analyse des risques cyber ?
Oui, elle fait partie de notre démarche. Elle permet d’identifier les risques qui pourraient affecter votre activité, d’en évaluer les conséquences et de définir les mesures prioritaires. Sans cette analyse, les recommandations risquent de ne pas correspondre aux besoins réels de votre entreprise.
Nos équipes informatiques peuvent-elles continuer à intervenir ?
Oui, nous sommes complémentaires. Vos équipes et vos prestataires connaissent votre système d’information et réalisent les travaux. LINARIS évalue les risques, aide à définir les priorités, coordonne les travaux et vérifie les résultats.
Pouvons-nous commencer par l’audit, sans engager tout l’accompagnement ?
Oui, l’Audit de maturité cyber peut constituer une mission à part entière. Réalisé seul ou comme première étape d’une démarche de cybersécurité complète, il permet de faire un état des lieux de vos pratiques, d’identifier vos principaux risques et de définir les actions prioritaires. Vous décidez ensuite si vous souhaitez poursuivre l’accompagnement et sur quelles étapes.
Combien coûte l’accompagnement Cyber aligné NIS2 ?
Le prix dépend de plusieurs facteurs liés à votre entreprise, dont le périmètre, sa complexité, le nombre de systèmes et de connexions à examiner, la criticité de votre activité. Pour comparer les offres, regardez aussi ce qu’elles couvrent réellement : audit initial, analyse des risques, accompagnement à la mise en œuvre des mesures, préparation à la gestion des incidents, suivi, référentiels et méthodologies utilisés. Avant tout engagement, nous vous remettons un devis à prix forfaitaire pour notre accompagnement, précisant son périmètre, sa durée, sa méthode et ses livrables.
Par où commencer ? Parlons-en 45 minutes.
Gratuit, à distance et sans engagement, avec un spécialiste senior. Nous faisons le point sur vos enjeux, vos risques et les attentes de vos clients. Vous repartez avec les prochaines étapes adaptées à votre entreprise.
Vous préférez commencer par l’audit ? Découvrir l’Audit de maturité cyber →
Pour un Point cyber gratuit
Réservez dans notre agenda
Le calendrier ne s’affiche pas ? Appelez le +33 9 85 00 19 31.
Vous préférez nous écrire ou nous appeler ?
Écrivez-nous
+33 9 85 00 19 31 · nous répondons sous 24 h ouvrées
Basés à Versailles, nous intervenons sur site en Île-de-France (Paris 75, Seine-et-Marne 77, Yvelines 78, Essonne 91, Hauts-de-Seine 92, Seine-Saint-Denis 93, Val-de-Marne 94, Val-d’Oise 95), dans l’Eure 27, l’Eure-et-Loir 28 et l’Orne 61, et au cas par cas partout en France.